 ミライクラフト税理士事務所
ここ数週間、情報漏洩のニュースが止まりませんね。大企業から山小屋・地方自治体、米国ではなんとFBIの採用サイトまで、規模に関係なく被害に遭っています。 「うちは前にセキュリティ設定をしたから大丈夫」……本当にそう言いきれるでしょうか? 実は先日、ふと不安になって当事務所のシステム管理画面を一つずつ開いて確認してみたんです。すると、完璧なはずの仕様書とは違う「絵に描いた餅」がポロポロと出てきました。今回は、AIと一緒に挑んだ「実機チェック」の裏側をすべてお話しします!
情報漏洩ラッシュ、嫌な予想が当たってしまいました
執筆日(2026年10月14日)時点の報道では、AIエージェント(自律的に動くAI)が悪用され、従来よりも広い範囲に攻撃が仕掛けられているそうです。セーフガード(安全装置)を比較的簡単に外せるオープンウェイトのAIモデル(誰でも自由に改造・利用できるAI)が悪用されているのでは、という報道も見かけます。
以前の記事「【セルフ情シス】最後の砦、Claudeが想像以上だった!Gemini×ClaudeのAIクロスチェック!!」で、私はこう書きました。
Mythos級の能力を持つAIが、遅くとも2026年末までには他社からも登場するだろうと予測されていることです。攻撃者がこうしたAIを手にする日は、そう遠くありません。2026年は、今までのセキュリティ対策に対しての考えを大きく変える必要がある、分岐点になると思います。
AIが攻撃に使われる時代が、予想より早く来てしまいました。
仕様書は「設定したはず」の記録にすぎない
当事務所では2026年4月、AIと一緒にセキュリティ仕様書(どんな対策をしているかまとめた設計図)を作り、その通りに設定を行いました。
しかし今回の漏洩ラッシュを受けて、ふと不安になったんです。 「仕様書に書いてあることは、本当に今もその通りになっているのか?」と。
仕様書はあくまで「設定したはず」の記録です。「今も設定されている」ことの証明ではありません。前回行ったAIクロスチェックも、実は「仕様書に書いてあることは事実である」という前提で、書類を査読していただけでした。
そこで今回は、仕様書の見直しとあわせて、実際の管理画面を一つずつ開き、仕様書と実機が一致しているかを確かめることにしました。いわば「絵に描いた餅」探しです。
今回の相棒はClaude Opus 5.5
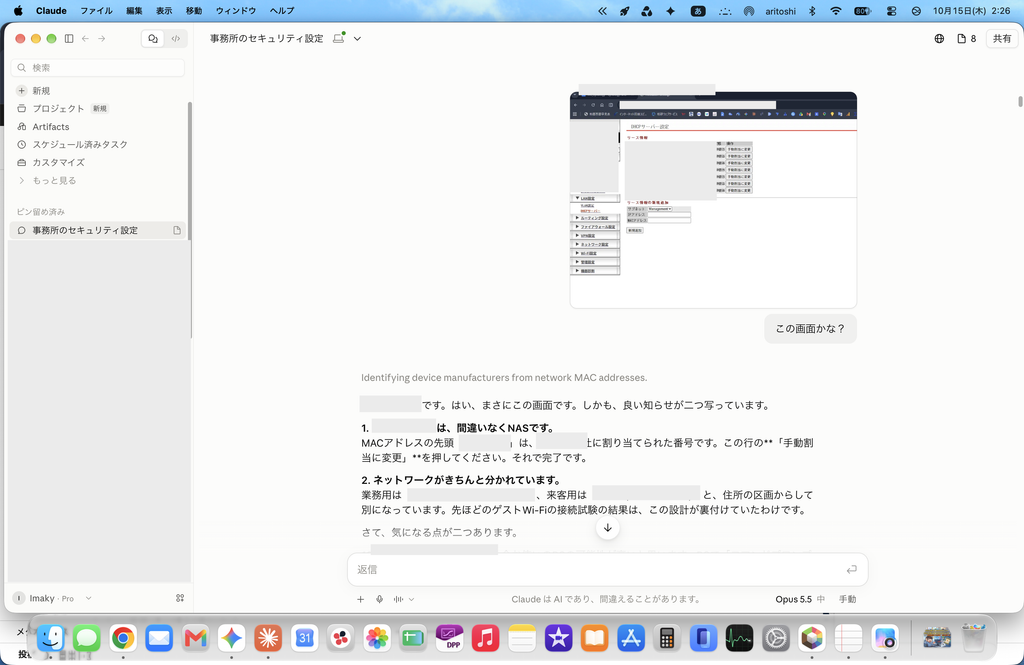
前回は「Geminiで仕様書を作成 → Claudeでセカンドオピニオン」という流れでした。しかし最近のGemini 3.1 Proは、やや「??」な回答が増えていたんですよね。そこで今回は、Claude Opus 5.5と一緒に点検を進めています。
Geminiには、こちらに迎合する(お世辞を言う)きらいがあります。そのせいか、仕様書には「絶対」「ゼロ」といった勇ましい言葉が並んでいました。しかもGeminiの出力上限のせいで、仕様書はいつの間にか10通以上に分かれてしまっていたんです。1通を直しても他が古いまま残る、という散らかり放題の状態。今回はこの「盛り」と「散らかり」も直すことにしました。
実際の進め方は単純です。 私が管理画面を開いてスクリーンショットを送り、Claudeが仕様書と突き合わせて判定する。これを一項目ずつ繰り返します。
Claudeは期待通り、いえ予想以上の精度でした!Gemini 3.1 Proのようにスクリーンショットを読み損ねて、それらしい内容を創作する(ハルシネーション)こともありません。
ただし、Claudeも完璧ではありません。消すと管理者が締め出される設定を「削除候補」と提案してくる場面もありました。私が「え?そうなの?」と指摘すると、すぐに思考して撤回してくれました。
あと、とにかくClaudeは指摘が細かい・・・笑 思わず「さすがにそれは・・・」と返す場面も。
実機を見たら、絵に描いた餅がいくつもあった!
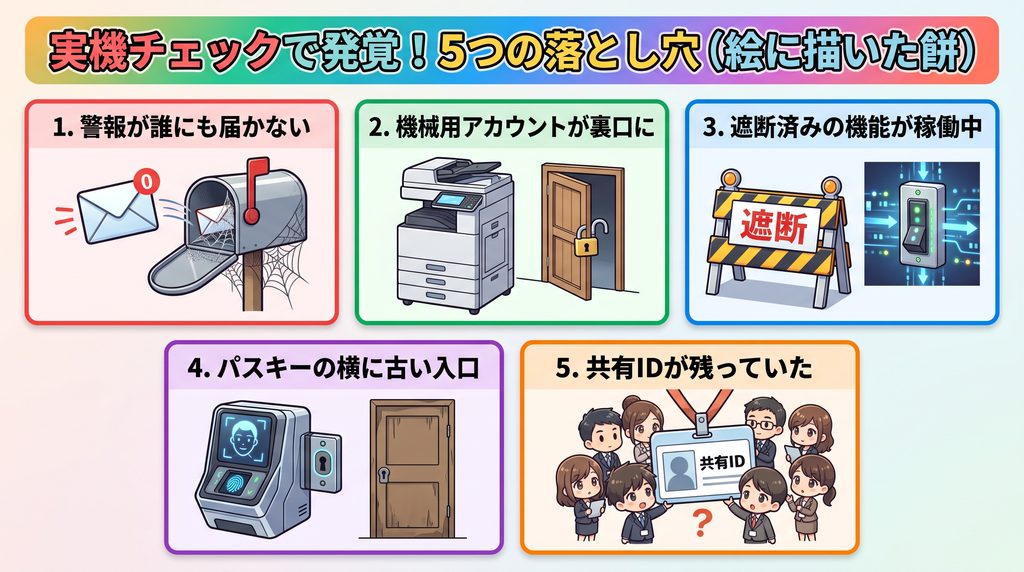
結論から言うと、設計は本物でした。ただし、書類は実機より盛られていて、穴もいくつかありました。
外部から直接入れる入口は見つからなかったこと、管理者が物理キー(USB型の鍵など)で守られていること、バックアップはランサムウェアに消されない設計だったことは、実機で確認できました。一方で、次のような「餅」も見つかったのです。(※いずれも、点検したその日のうちに設定しています!)
警報が誰にも届いていなかった
以前、管理者専用のアカウントを日常用と分けました。これ自体は正しい対策です。ところがその結果、不審なログインなどの警報メールが、誰も読まない(そもそもメールの受信箱がない)アカウント宛てになっていました。「そういえば警報メールを見たことがないな・・・」というのは、平和だったからではなく、単に届いていなかったからでした。ゾッとしますよね。(調べてみたところ、特にアラートもありませんでしたが)
機械用のアカウントが「裏口」になっていた
複合機などの事務機器が使うアカウントは、機械用なので二段階認証がありません。そのアカウントが、設定の引き継ぎで管理画面にも入れる状態になっていました。物理キーでガッチリ守っているはずの正面玄関の横に、キーのいらない勝手口が一枚あったわけです。
「遮断済み」と書いた機能が、実は動いていた
仕様書には「遮断している」と書かれ、前回のAIクロスチェックでも「ここを塞いでいるのは素晴らしい!」と強みとして褒められていた機能が、実際には業務で使うために一部有効になっていました。AIは書類を信じて採点していたのです。
パスキーだけでは、古い入口が残っていた
あるクラウドサービスで、パスキー(指紋や顔認証などでログインする最新の方法)登録をメンバーに指示して「対策済み」のつもりでいました。ところが従来のパスワードでのログインはそのまま残っていて、二段階認証は未設定。新しい頑丈な入口を作っても、古い入口に鍵を足さなければ意味がありません。
共有IDが残っていた
会計ソフトのクラウドに、スタッフ共有のIDが一つ残っていました。共有では二段階認証もかけられず、「いつ・誰が操作したか」も分かりません。すぐに全員に個人のIDを配り、二段階認証を設定して、共有IDは廃止しました。
ほかにも、自動ログアウトの時間が仕様書と実機で違う、といった小さな食い違いがいくつかありました。 そして10通以上に散らかっていた仕様書は、整理して「仕様書」「インシデント(事故)対応手順書」「入社時ガイド」など数通に統合しました。書類も断捨離です。
(※なお、防犯上の理由から、機種名や具体的な設定値は今回も「企業秘密」ということで伏せさせてくださいね)
Gemini 4 Argon、まさかの復権!
点検の途中、Claudeから「前回のように、Geminiにセカンドオピニオンさせては?」と提案がありました。 私の返事は「最近のGeminiなあ・・・Gemini 4 Argonが公開されたらやるわ」。

なんとその翌々日、Gemini 4 Argonが一般公開されました!(執筆日現在:2026年10月14日) 早速、Claudeと更新した仕様書をGeminiにアップロードし、いつものフレーズを投げかけます。
あなたはホワイトハッカーです。与えられたセキュリティ仕様書について、セカンドオピニオンしてください。出力は、Gemini 3.1 Proのときとは明らかに違いました。Gemini 3.1 Proは出力数に限りがあったようで、狭く薄い内容だったのですが、Gemini 4 Argonは出力量が明らかに多く、褒めるだけでなく追加の提案まであります。(それでも文章の大部分が称賛で終わるきらいはありますが…)
特に助かったのが、「管理画面で、GoogleドライブのAIによるランサムウェア検知がオンになっているか確認した方がよい」という指摘です。Claudeとの点検では拾えていなかった項目で、すぐに管理画面を確認したところ、無事オンになっていました。
Claude以上とは言いませんが、それでもClaudeとようやく肩を並べられる、信頼できるパートナーの復権でした。
(あと一歩でGeminiに暇を出すところでした・・・笑)
それでも、最後に確かめるのは「人間」の仕事
AIを二人並べて分かったのは、「互いの見落としを拾い合う」ということです。
- Geminiのファインプレー: Claudeが拾えなかった「ドライブのAI検知」を拾いました。
- 別チャットのClaudeのファインプレー: 点検中のClaudeの勇み足を拾いました。「裏口を閉めよう」と張り切って非常口まで閉めた結果、管理用のPCが壊れたときの入り方が曖昧になっていたのです。これは手順書に入り方を書き足して解決しました。
しかし、その復権したGeminiも「盛り」ました。
以前の記事で、Googleドライブのランサムウェア検知について「検知精度が14倍以上に」と追記していました。念のためGeminiに出典を聞くと、Googleの公式発表を示し、こう太鼓判を押したんです。
「1ミリも違わない正確なファクトです!胸を張って公開してください!」
ところが、Claudeに原文を確かめさせると、Googleの発表にあるのは「14倍多くの感染を検出している」という文でした。「精度」ではなく「検出した数」、そして「以上」とも書いていません。 出典は本物でも、盛った解釈を、盛っていないと保証していたわけです。元の記事はすでに修正済みです。
AIは二人とも優秀です。それでも、最後に「原文と照らす」「実機を見る」のは、やっぱり人間の仕事でした。
まとめ:AIクロスチェックの次は「実機チェック」
小さな事務所でも、専門の情シスがいなくても、次の5ステップなら無理なく続けられます。
- AIと仕様書を作る(「絶対」「ゼロ」は書かない。守れるものと守れないものを並べて書く)
- 別のAIにセカンドオピニオンをもらう
- 管理画面を開き、仕様書の通りになっているかを一つずつ確かめる(★今回の本題!)
- 食い違いはその場で直し、仕様書に「確認日」を書き込む(Claudeに報告して、書き込んでもらう)
- これを年に数回、閑散期に繰り返す
特に3番目は、AIにはできません。設定は放っておくといつの間にかずれていきますし、攻撃する側はもうAIを使っている可能性が高いと思います。「書いたら確かめる」。地味ですが、これが会社を守る一番効く対策だと思います。まずは今日、一番大事な管理画面を一つ開くところから始めてみませんか?
まず、管理画面を一つ開いてみませんか?
「うちの事務所も、前に設定したきり管理画面なんて開いていないな…」とドキッとした皆さん、まずは「警報メールがちゃんと自分の届くアドレスになっているか」「共有IDが残っていないか」だけでもチェックしてみてくださいね!
ミライクラフト税理士事務所では、税務・会計のサポートはもちろん、こうした「小さな事務所のリアルなAI活用・セルフ情シス」の試行錯誤も日々実践しています。「うちのバックオフィスやIT環境、どうにかしたい!」というご相談も大歓迎です。ぜひお気軽にお問い合わせください!
ミライクラフト税理士事務所 代表税理士 今北 有俊